Análisis editorial original de OrbTrail ampliado con investigación complementaria, contexto práctico y referencias verificadas.
Salesforce publicó el 11 de agosto un camino concreto para llevar herramientas externas a Agentforce mediante un servidor Model Context Protocol alojado en MuleSoft CloudHub. El ejemplo es deliberadamente simple: cuatro funciones de zona horaria implementadas en DataWeave y expuestas por un único endpoint HTTPS. Aun así, muestra la cadena completa. Salesforce obtiene un token OAuth, negocia la versión del protocolo, consulta el catálogo con tools/list, crea metadatos GenAiFunction para las funciones descubiertas y expone solo las acciones seleccionadas en la allowlist del agente. No es solo otra forma de hacer un callout; convierte capacidades externas en un catálogo que el modelo puede descubrir e invocar.
La pregunta central para los arquitectos no es si la demostración funciona, sino qué debe cambiar para que el patrón consulte inventario, cree una etiqueta de envío o active un microservicio con efecto financiero de forma segura. El tutorial elimina Apex personalizado para serialización y autenticación, pero no elimina el contrato, la autorización ni la responsabilidad por el resultado. Al estandarizar la conexión, MCP vuelve más visibles esas decisiones: nombres, descripciones y schemas influyen en la selección del modelo; la credencial define el alcance real; y las políticas del gateway determinan cómo responde la operación al exceso de tráfico, la latencia y las fallas.
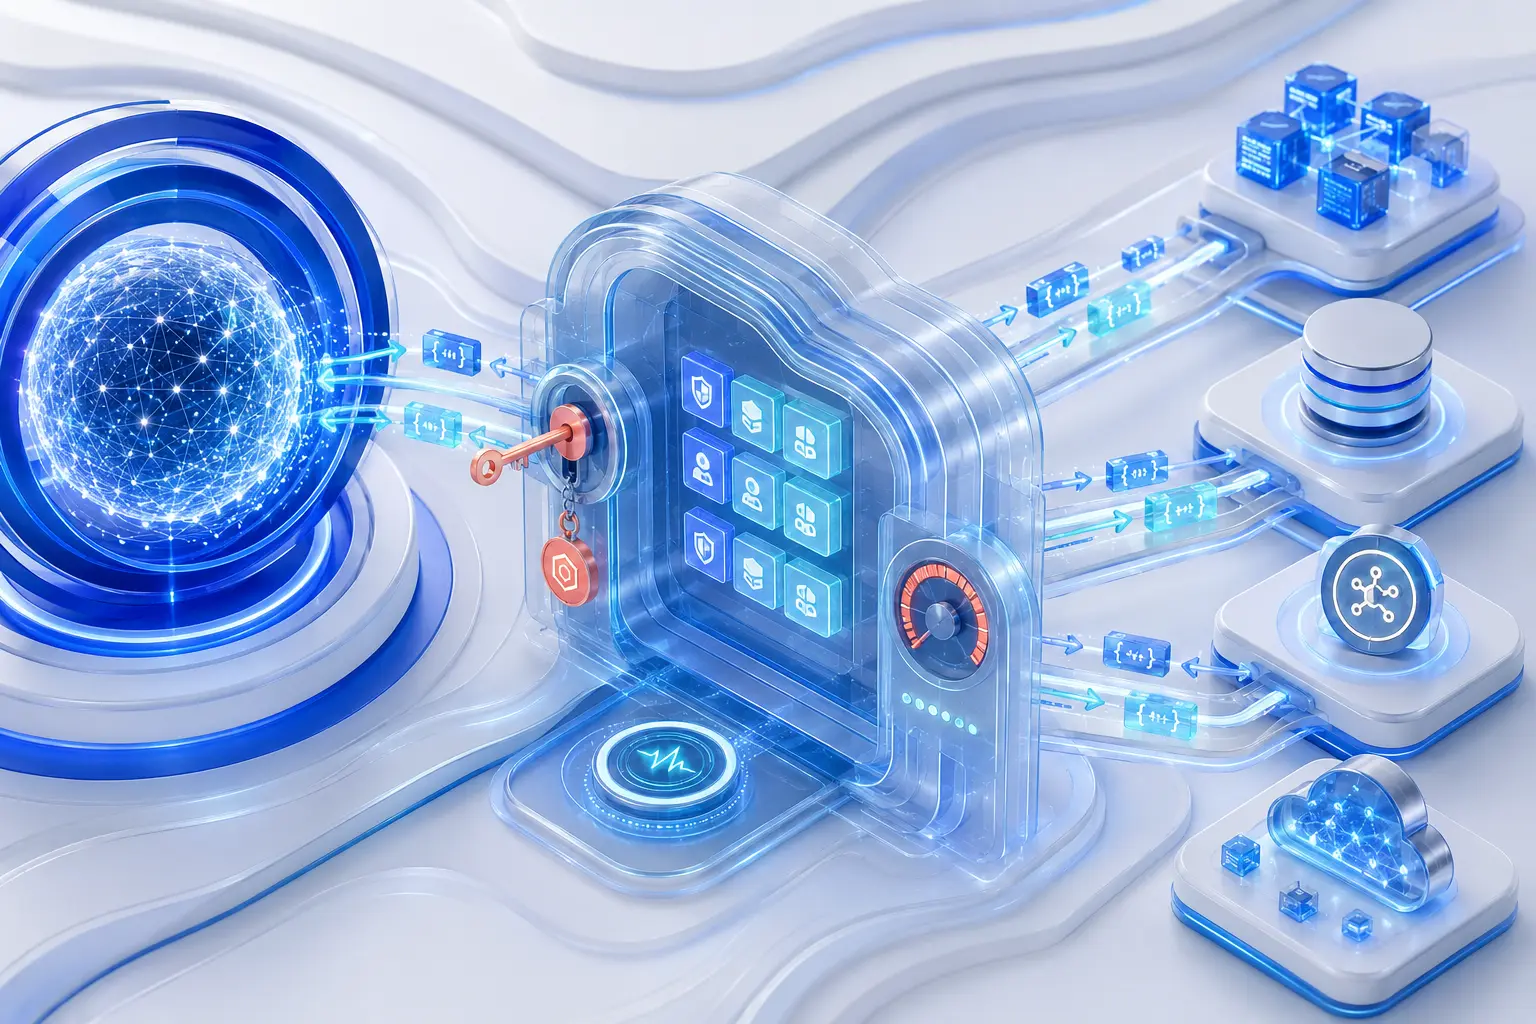
Contrato y allowlist
Salesforce negocia el protocolo, lee tools/list y convierte solo las funciones aprobadas en acciones disponibles para el agente.
Token de servicio
OAuth client credentials autentica la aplicación. Scopes y políticas del gateway deben limitar lo que alcanza esa identidad técnica.
Ejecución observable
tools/call llega a Mule, que valida, enruta y responde. Métricas, límites, idempotencia y errores protegen el destino.
El catálogo de herramientas forma parte del comportamiento del agente
En MCP, una herramienta tiene nombre, descripción e inputSchema legible por máquina. El modelo usa ese material para decidir cuándo llamar la función y qué argumentos completar. La especificación también permite que la lista cambie y que el servidor notifique esa modificación. Renombrar un parámetro, ampliar una descripción o añadir una acción destructiva no es un cambio cosmético: puede alterar el espacio de decisión del agente. El contrato debe versionarse, revisarse y probarse como una API, con ejemplos positivos, entradas inválidas, límites de tamaño y un resultado estructurado previsible.
La importación en Salesforce crea una barrera útil: las herramientas descubiertas no entran automáticamente en el agente; un administrador elige la allowlist y luego agrega acciones al subagente. La selección debe ser mínima y orientada a la tarea. Un asistente logístico que consulta plazos y crea etiquetas no necesita funciones para cancelar pedidos o editar clientes. OrbTrail recomienda separar servidores y credenciales por dominio y sensibilidad, registrar el hash o versión del schema aprobado y repetir las pruebas cuando cambie tools/list. La allowlist reduce la superficie visible, pero no sustituye la autorización del servidor.
Client credentials autentica la aplicación, no representa automáticamente al usuario
El ejemplo usa el grant OAuth 2.0 client credentials de una Connected App de Anypoint. Es apropiado para comunicación máquina a máquina: Salesforce presenta client ID y secret, recibe un bearer token y lo reutiliza hasta que necesita renovarlo. La consecuencia arquitectónica importa. El servicio externo ve la identidad de integración, no necesariamente a la persona que inició la conversación. Si el mismo token consulta todos los almacenes o ejecuta todas las operaciones, el agente hereda ese alcance aunque el usuario final tenga permisos más estrechos en CRM.
Para lecturas de bajo riesgo puede bastar una identidad técnica con scope limitado. Las acciones sensibles necesitan una decisión adicional de autorización basada en contexto confiable: tenant, finalidad, clase de operación y, cuando el diseño lo permita, identidad delegada. Nunca debe aceptarse como prueba de autorización un identificador de usuario generado libremente por el modelo. Los secretos deben vivir en el gestor de credenciales, no en prompts, logs o respuestas; hay que ensayar su rotación; y desarrollo, pruebas y producción necesitan clientes y scopes distintos. La lista OWASP para MCP destaca exposición de tokens, crecimiento de privilegios y autorización insuficiente como riesgos centrales.
La semántica de reintento decide si una falla se convierte en un cobro duplicado
El artículo indica que la plataforma gestiona adquisición y renovación del token, serialización, errores y reintentos. Esa comodidad obliga al propietario de la herramienta a definir qué puede repetirse. Consultar la hora es naturalmente seguro; crear una etiqueta, reservar inventario o iniciar un reembolso no lo es. Toda acción con efecto debe aceptar una clave de idempotencia estable, devolver el identificador de la operación y diferenciar falla antes de ejecutar, falla parcial y finalización. Un timeout no demuestra que nada ocurrió. Sin este contrato, un reintento automático puede duplicar el efecto mientras el agente cree que solo se está recuperando.
Los errores también deben ser útiles para máquinas y personas. JSON-RPC separa fallas de protocolo, herramienta desconocida, argumento inválido y error interno; el dominio debe añadir códigos estables para indisponibilidad, conflicto, autorización y cuota. Así el agente puede rechazar, pedir corrección, consultar estado o escalar a una persona, en vez de inventar una conclusión a partir de texto ambiguo. Para operaciones irreversibles, conserva una confirmación humana antes de la llamada, como recomienda la especificación MCP, y registra la relación entre sesión, herramienta, versión del schema, parámetros aprobados y resultado.
CloudHub ofrece el punto de control, pero el SLO todavía debe diseñarse
Anypoint API Manager puede aplicar autenticación, políticas y rate limiting, además de medir volumen, aplicaciones cliente, códigos HTTP, violaciones y latencia media. Esos recursos son una base operativa, no un objetivo de servicio listo. Antes de publicar la herramienta, define un presupuesto de latencia compatible con la conversación, tasa máxima por cliente, timeout de cada dependencia, comportamiento degradado y alerta. Un endpoint que responde bien en dos segundos durante una prueba aislada puede volver impracticable la experiencia cuando el agente ejecuta varias llamadas consecutivas.
El límite de tráfico tiene una sutileza: las políticas distribuidas necesitan compartir el contador entre réplicas; de lo contrario, cada réplica puede aplicar su propia cuota. La documentación también muestra que HTTP 429 bloquea llamadas hasta que termina la ventana. Cliente y agente deben tratarlo como capacidad agotada, no como dato ausente. En la primera producción conviene seguir tasa de éxito por herramienta, latencia p50/p95, 4xx por motivo, 5xx, timeouts, reintentos, operaciones compensadas y costo por conclusión. El análisis de OrbTrail es que el valor real de MuleSoft aparece cuando estas señales se vuelven comunes a varios agentes, no cuando solo aloja un script.
Conclusión: el servidor MCP debe nacer como producto de plataforma
El tutorial de zonas horarias demuestra que la integración ya no exige una capa artesanal dentro de cada org. La oportunidad es importante: una capacidad gobernada puede servir a Agentforce, otros clientes MCP y distintos equipos. El reúso también amplía el radio de impacto. Una adopción madura empieza con una función de solo lectura, contrato estrecho y métricas; valida la selección del agente con una suite de prompts; introduce una acción reversible con confirmación e idempotencia; y solo entonces avanza hacia procesos críticos. MCP estandariza cómo se presenta y llama una herramienta. Seguridad, significado y confiabilidad siguen siendo decisiones del equipo que la publica.