Análisis editorial original de OrbTrail ampliado con investigación complementaria, contexto práctico y referencias verificadas.
Salesforce y Anthropic anunciaron Claudeforce el 26 de agosto de 2026. Su primer producto es Salesforce in Claude, un plugin con 37 skills de ventas para tareas como preparación de reuniones, análisis de salud de oportunidades, revisión del pipeline e higiene de datos. Algunos clientes piloto ya tienen acceso, Salesforce prevé una beta abierta en septiembre y espera comenzar a lanzar capacidades adicionales a finales de 2026. Reuters presentó el anuncio como una ampliación de la alianza junto con los resultados trimestrales, pero la pregunta arquitectónica importa más que la reacción inmediata del mercado.
Este artículo plantea una pregunta precisa: cuando el CRM deja de ser una pantalla por la que navega el vendedor y se convierte en capacidades invocadas por Claude, ¿qué cambia y dónde siguen las responsabilidades de identidad, permisos y auditoría? La respuesta verificada es que la superficie cambia mucho, mientras el sistema de registro y sus reglas siguen siendo decisivos. Salesforce afirma que las acciones vuelven a su plataforma para aplicar permisos y lógica de negocio. El workshop oficial de Headless 360 confirma el diseño base: Salesforce controla el inicio de sesión, permanece como system of record y limita las herramientas MCP a lo que puede ejecutar el usuario autenticado.
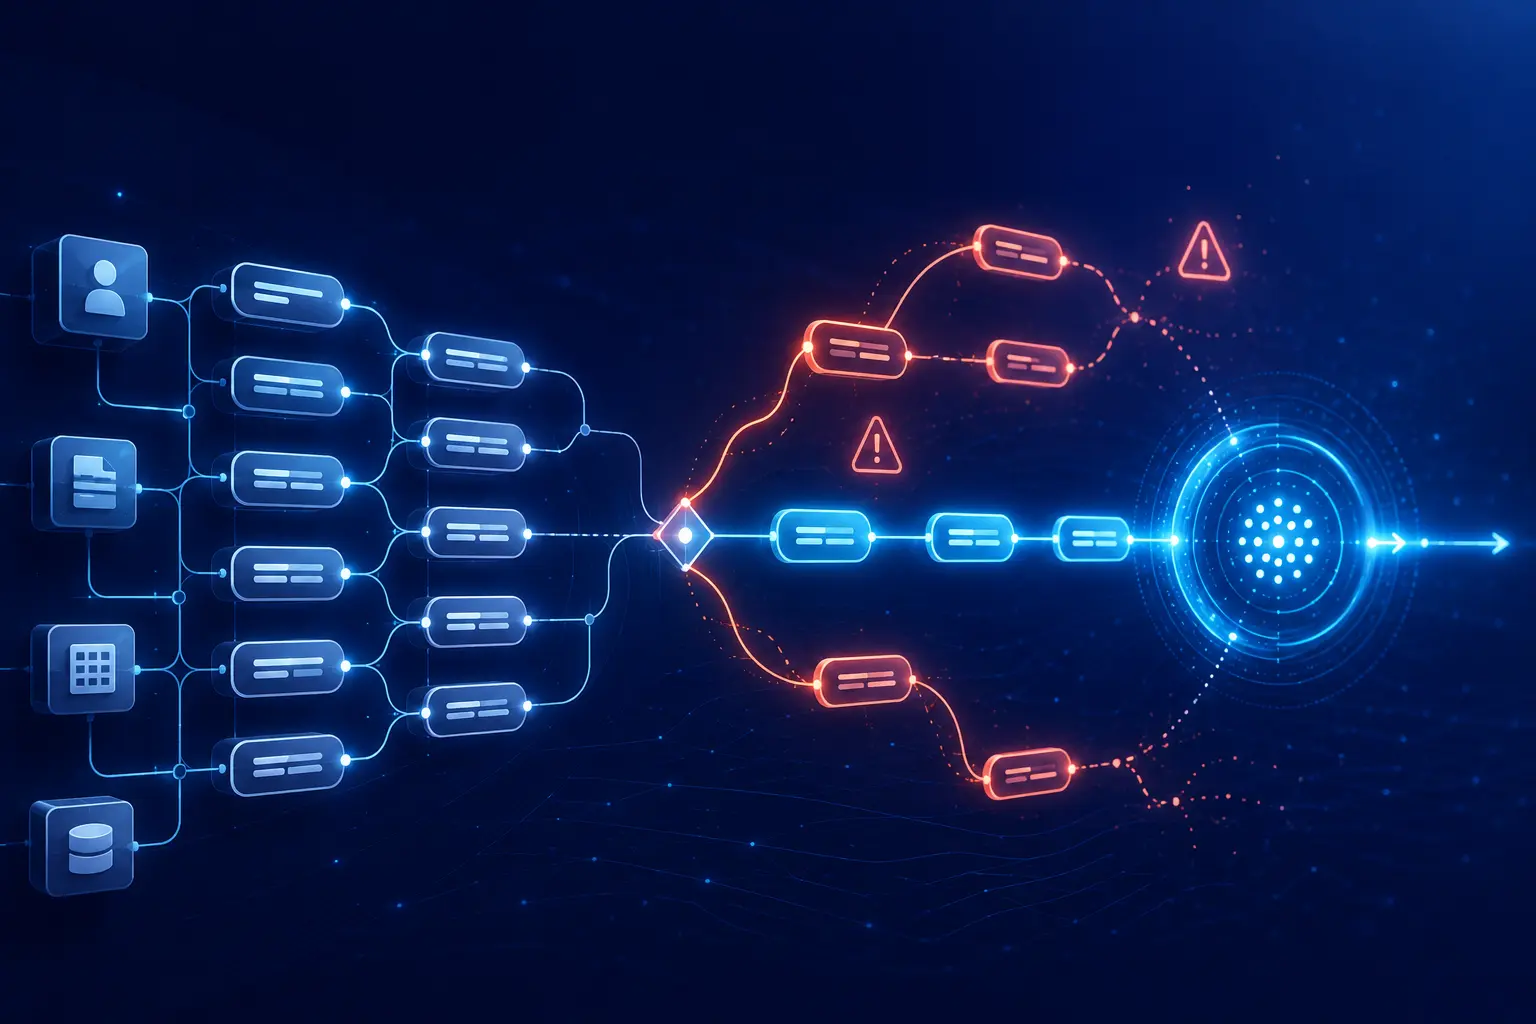
El análisis de OrbTrail es que Claudeforce no sustituye una arquitectura Salesforce por una arquitectura Claude. Las compone: Claude interpreta la intención, las skills orientan la tarea, un conector MCP presenta herramientas, OAuth transporta autoridad y Salesforce valida datos, reglas y efectos. La composición puede reducir cambios de contexto y navegación manual, pero obliga al equipo a observar toda la cadena. Una respuesta convincente no demuestra que se eligió la acción correcta; una actualización autorizada no demuestra que la intención era correcta; y una conexión administrada de forma central no demuestra que cada permission set fue diseñado para uso mediante agentes.
Claude interpreta la solicitud
El lenguaje natural expresa el objetivo, pero por sí solo no concede autoridad ni selecciona legítimamente cualquier registro.
El plugin organiza la tarea
Instrucciones y contexto orientan la planificación, la herramienta esperada y la experiencia del vendedor.
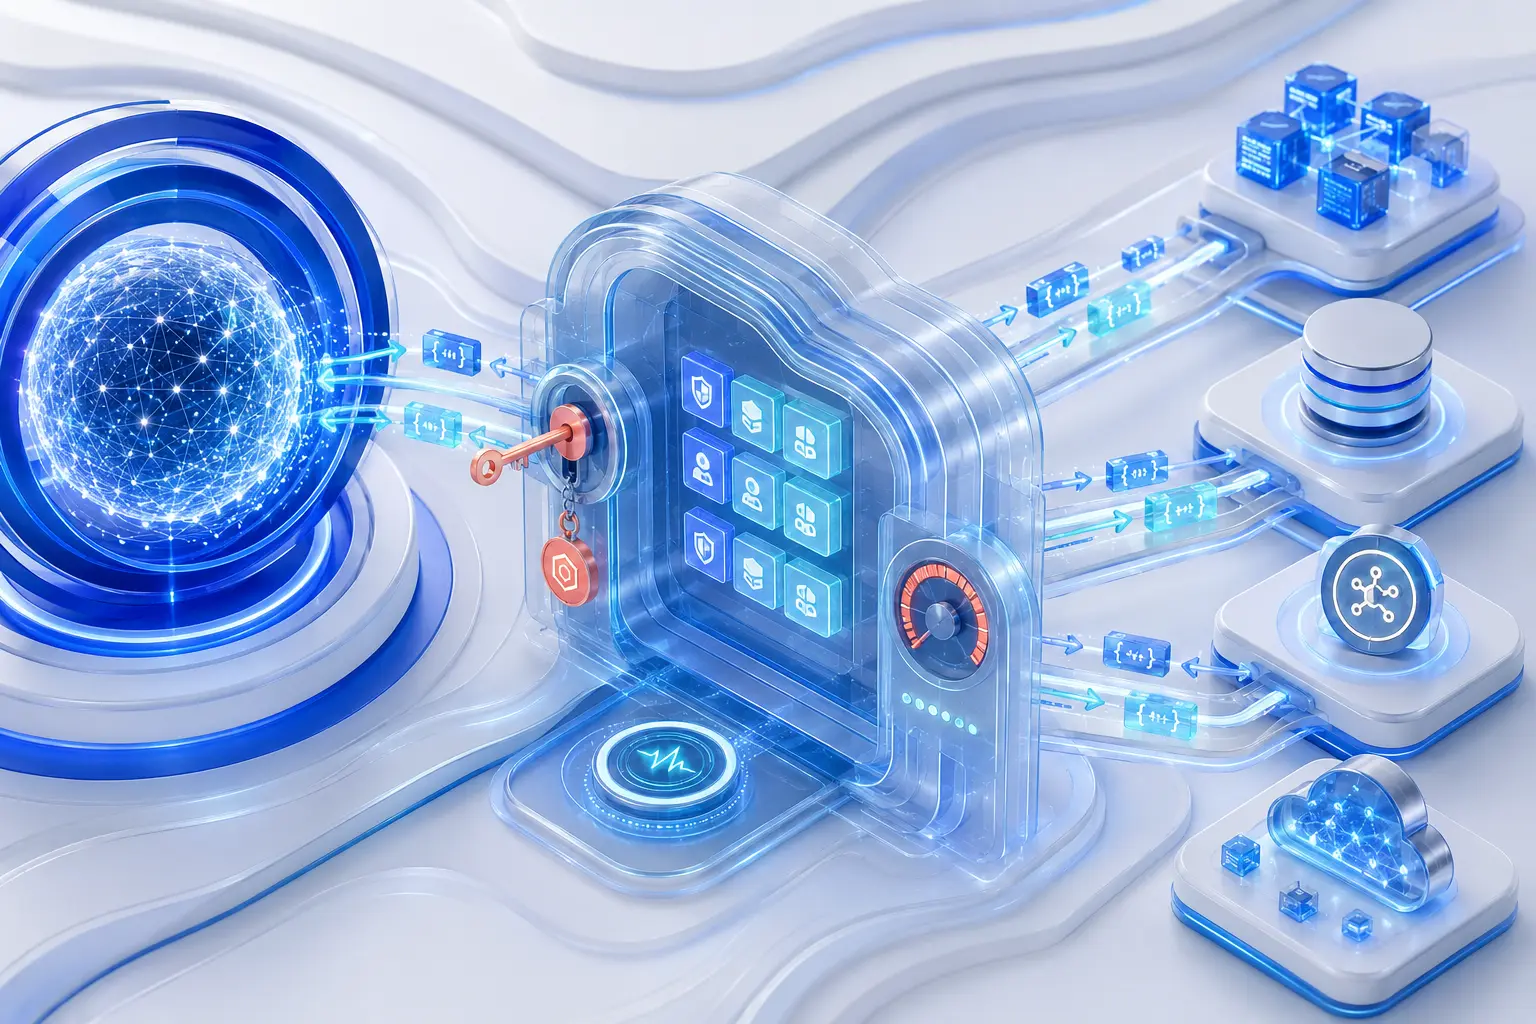
La identidad cruza el límite
El cliente descubre el recurso protegido, inicia sesión en Salesforce y presenta un token destinado al servidor correcto.
Datos y reglas deciden lo permitido
La plataforma aplica el acceso del usuario, la lógica de negocio y la operación determinista sobre el sistema de registro.
La escritura necesita control y evidencia
Confirmación, resultado, corrección y rastro operativo deben diseñarse para email o actualizaciones del pipeline.
Treinta y siete skills no equivalen a treinta y siete permisos nuevos
La documentación de Anthropic define un plugin como un paquete que puede combinar skills, conectores y subagentes. En Salesforce in Claude, las 37 skills son la capa preparada para el trabajo comercial: ayudan a Claude a reconocer una petición como revisión del pipeline, preparación de una reunión o plan de cuenta y a organizar la experiencia resultante. Salesforce dice que fueron diseñadas alrededor del razonamiento, tool use y una interfaz generativa, no como prompts genéricos sobre una API. Eso explica la mejora de experiencia, pero no convierte una skill en autorización. La skill describe cómo realizar el trabajo; el derecho a leer o cambiar datos se resuelve en la ruta autenticada hacia Salesforce.
El workshop de Headless 360 concreta el mecanismo. Un administrador activa Salesforce Hosted MCP Servers, registra un External Client App para OAuth y después conecta Claude e inicia sesión en Salesforce. El ejemplo lee registros mediante el servidor `sobject-reads`, y la guía declara que Claude solo puede llamar herramientas permitidas al usuario conectado. La especificación MCP completa el transporte: un servidor protegido anuncia su authorization server, el cliente obtiene un token, lo envía al recurso previsto y recibe 401 o 403 si faltan autenticación o scope. MCP estandariza cómo viaja la autoridad; CRUD, acceso a campos, sharing, validaciones y reglas continúan bajo responsabilidad de la plataforma receptora.
El riesgo vive entre poder acceder y deber ejecutar
La página de Claudeforce afirma que una conexión administrativa puede ofrecer el plugin al equipo sin inventar otro modelo de permisos. Eso reduce configuración individual, pero no elimina el mínimo privilegio. Un vendedor puede tener Edit sobre Opportunity para trabajo manual y, aun así, la organización decidir que cambios de StageName, Amount o CloseDate originados por un agente requieren confirmación. La propia Salesforce dice que la empresa puede definir si Claude pregunta antes de enviar email externo y que una actualización debe modificar solo el campo anunciado. La autorización de plataforma es el piso; la política de autonomía según el efecto es una decisión adicional.
La frontera de seguridad también exige más precisión que un eslogan. MCP requiere tokens destinados al recurso correcto, PKCE para el authorization code flow y validación de audience, pero esas reglas no demuestran que toda implementación remota sea sólida. Un estudio académico de mayo de 2026 encontró 7.973 servidores MCP remotos activos; el 40,55% exponía herramientas sin autenticación y cada uno de los 119 servidores OAuth comprobables presentó al menos una falla del catálogo estudiado. Esto no prueba una vulnerabilidad en Salesforce Hosted MCP: el trabajo no lo identifica como afectado. Sí demuestra de forma independiente que “usa OAuth” no es una conclusión de seguridad. Scopes, expiración, revocación, audience y logs todavía deben revisarse.
El piloto debe medir corrección antes que velocidad
Como el producto sigue en un piloto seleccionado y espera beta abierta en septiembre, el primer despliegue debe elegir tareas reversibles y con resultados observables. Revisión del pipeline, briefing de reuniones e identificación de registros desactualizados permiten comparar la respuesta de Claude con Salesforce sin autorizar cambios de alto impacto. Una segunda etapa puede liberar escrituras estrechas: registrar una actividad, corregir un campo no financiero o preparar un email que aún exige aprobación. OrbTrail no empezaría por repricing, cambios masivos de etapa ni comunicación externa autónoma, porque el costo de una intención mal interpretada puede superar el tiempo de navegación ahorrado.
Cuatro métricas dicen más que la adopción bruta: porcentaje de solicitudes que elige la skill esperada; porcentaje de lecturas sustentadas en el registro y momento correctos; porcentaje de escrituras completadas sin corrección o reversión; y tasa de confirmaciones canceladas por el usuario, con su motivo. Agrega tiempo hasta el resultado y horas humanas ahorradas solo después de probar corrección. La gobernanza debe reunir evidencia de ambos lados: autenticación, permisos e historial de registros en Salesforce; distribución del plugin, retención y auditoría en Claude. Un panel que solo cuenta conversaciones iniciadas mide uso de la interfaz, no confianza en el proceso.